团队、组织与项目
WingGate 把「谁管理什么」与「谁能访问什么」分开。组织成员与角色是管理边界;项目访问授权是唯一授予资产数据面访问的东西。本文说明这两层以及成员与访问的管理方式。
两层控制
- 组织——成员与物理资源池的边界。资产、连接器、凭据与连接配置归组织所有。组织成员按角色在组织内工作。
- 项目——组织内的逻辑工作上下文。项目不拥有物理资产,它承载让成员打开会话的访问授权。按团队或环境各建一个项目,让授权保持狭窄。
固定角色矩阵
管理动作恰好使用三种角色——不存在可配置的授权规则引擎:
- Owner——完整的组织控制:可执行 Admin 的全部操作,并可授予 Admin 角色。Owner 只能通过显式的所有权转移变更。
- Admin——管理成员、项目、连接器、资产与授权。Admin 不能邀请、批准、创建或更新其它 Admin/Owner;Admin 发出的邀请只能授予 Member 角色。
- Member——可以使用被授予的访问打开会话;不能执行上述管理步骤。
角色只管辖管理面。角色绝不蕴含数据面访问:即使是 Owner,也必须持有有效项目访问授权才能在资产上打开会话。
管理成员
- 打开组织,进入成员。
- 邀请用户——按登录名或用户 id 解析目标用户,选择初始角色,创建邀请。只有 Owner/Admin 能创建或取消邀请;被邀请用户必须自己接受。
- 加入申请——用户可以提交自助加入组织的申请。申请保持 pending,直到 Owner/Admin 批准或拒绝,或过期。
- 待处理邀请与加入申请会展示可决策上下文(组织、邀请人、角色、过期时间),不只是内部 id。
移除成员不级联:项目访问与活动工作流需另行检查。Owner 变更只能通过显式的所有权转移完成。
在项目中授予访问
- 打开项目(默认落在项目总览页)。
- 选择一位组织成员。
- 一次确认创建
(project, user)的 coarse 项目访问授权。
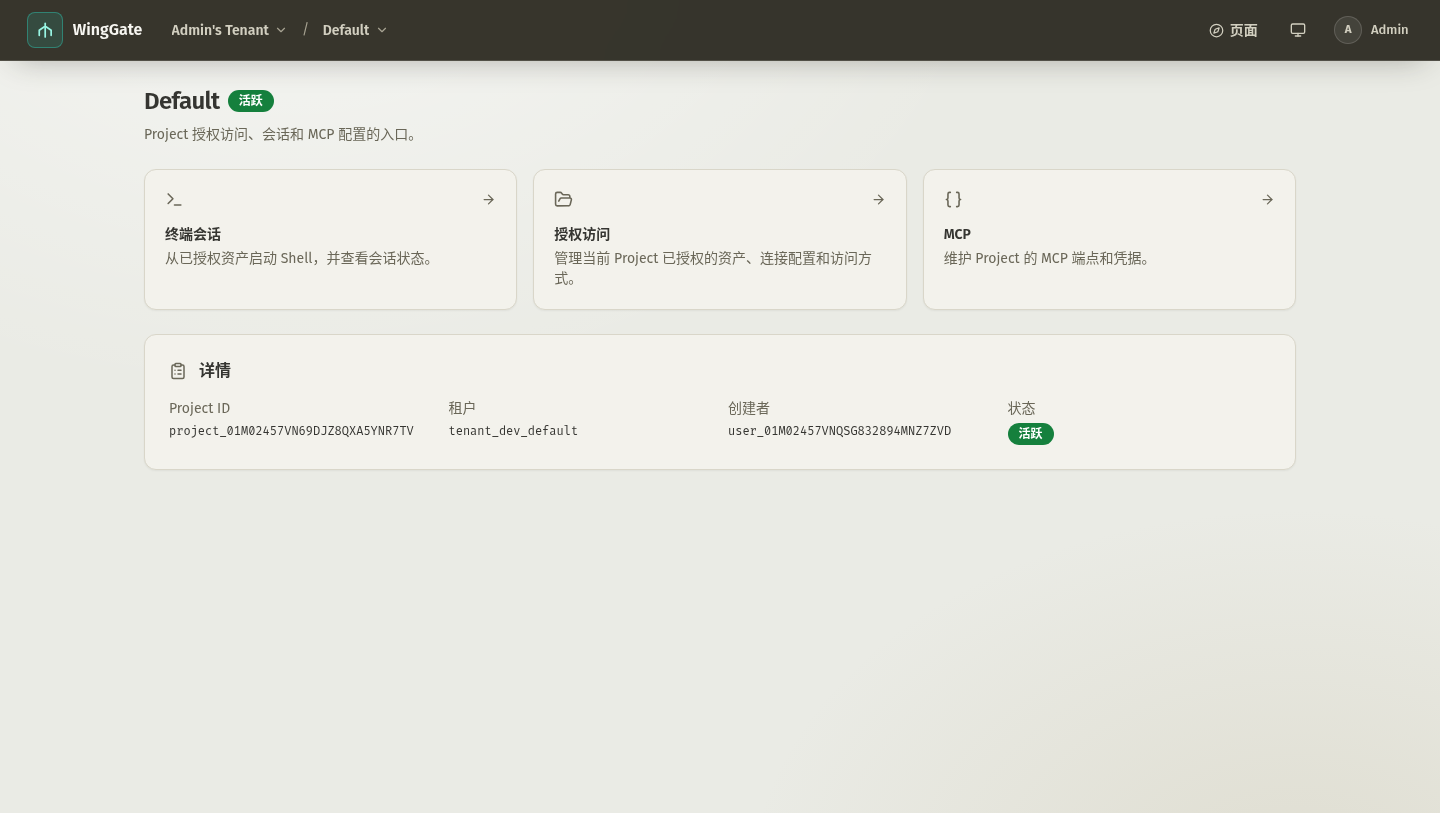
授权覆盖该项目的全数据面。更细的 MCP 限制来自项目/资产 MCP 配置,不是 grant 字段。撤销授权在下次授权检查时生效。
边界
- 删除资源绝不自动级联;删除前返回依赖清单供检查。
- 物理资源保持组织作用域。项目是对它们的视图,不是独立的资源池。
排障
- 成员报告「未授权」——没有该项目的 active grant,资产不在项目内或未就绪,或(MCP)项目/资产 MCP 配置不允许该工具。
- 邀请丢失——邀请可能过期或被 Owner/Admin 取消;请他们重新创建。
- 无法批准加入申请——只有 Owner/Admin 可以;先确认你在该组织中的角色。
- 身为 Owner 却无法打开终端——成员身份与角色不授予数据面访问。为该成员创建项目访问授权。